

Voici une nouvelle sélections de liens. Bonne lecture !
Dev
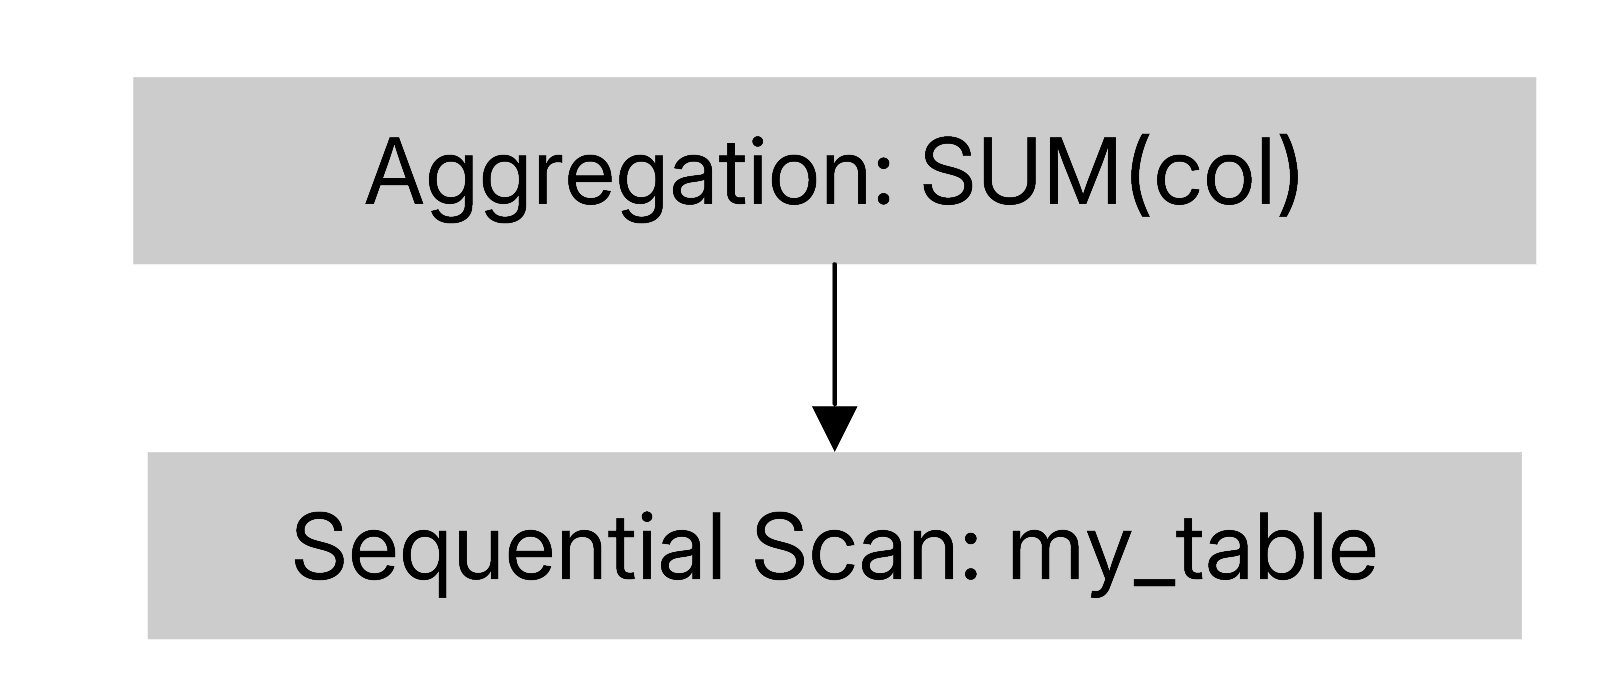
pgrust est un moteur de base de données compatible Postgres, réécrit en Rust. Son équipe détaille ici trois optimisations de son moteur de requêtes (traitement par lots, fusion d'opérateurs, instructions SIMD) qui font passer l'exécution d'une requête analytique de 1,3 seconde à 135 millisecondes, jusqu'à 300 fois plus rapide que PostgreSQL sur le benchmark ClickBench.
Nixpkgs est le dépôt communautaire de paquets logiciels du projet NixOS. Son équipe centrale vient d'annoncer sa dissolution, à peine dix mois après sa mise en place.


The Nixpkgs core team has unfortunately decided to disband. We’re proud to have had the opportunity to lead by example in bottom‐up, consensus‐focused governance for Nixpkgs, and of our achievements over the past 10 mon…
Cloudflare présente Cloudflare OS, une plateforme open source pensée pour permettre à n'importe qui dans une organisation de construire des applications, automatiser des tâches et accéder en sécurité aux systèmes internes. Le tout combine des espaces de travail pour agents, un cadre de sécurité et de gouvernance, ainsi qu'un environnement pour créer des applications sur mesure.

Cloudflare OS is an open-source platform that lets everyone in your company build apps, automate work, and safely access internal systems, shaped around what your organization knows and how it operates.
Dominic Szablewski revient sur le développement de Xibalba 64, un FPS façon Wolfenstein 3D, et explique comment concevoir aujourd'hui un jeu compatible Nintendo 64. Le jeu doit sortir en cartouche physique via Modretro courant 2026.
Two years ago, I was Porting my JavaScript Game Engine to C for No Reason. I have since found a reason: making a new N64 game!
Cybersécurité
Le Cyber Resilience Act européen entre progressivement en application, avec une obligation de signalement des incidents graves dès septembre 2026 et une entrée en vigueur complète prévue pour décembre 2027. Éditeurs de logiciels et fabricants devront adopter le "Secure-by-Design", respecter 13 exigences de sécurité de base et fournir des mises à jour gratuites pendant au moins 5 ans.

Adopté par le Parlement européen en 2024, le Cyber Resilience Act commence à entrer en application cette année. Le texte vise à rendre plus sûrs tous les produits numériques commercialisés dans l’Union, y compris les produits physiques intégrant du logiciel.
L'agent IA Atlassian Rovo est vulnérable à l'injection de requête indirecte : il suffit qu'un utilisateur upload un fichier piégé pour que l'assistant exfiltre des tickets Jira ou des documents Confluence vers un site contrôlé par l'attaquant. Aucune validation humaine n'est requise, et les traces de l'attaque disparaissent avec la session.
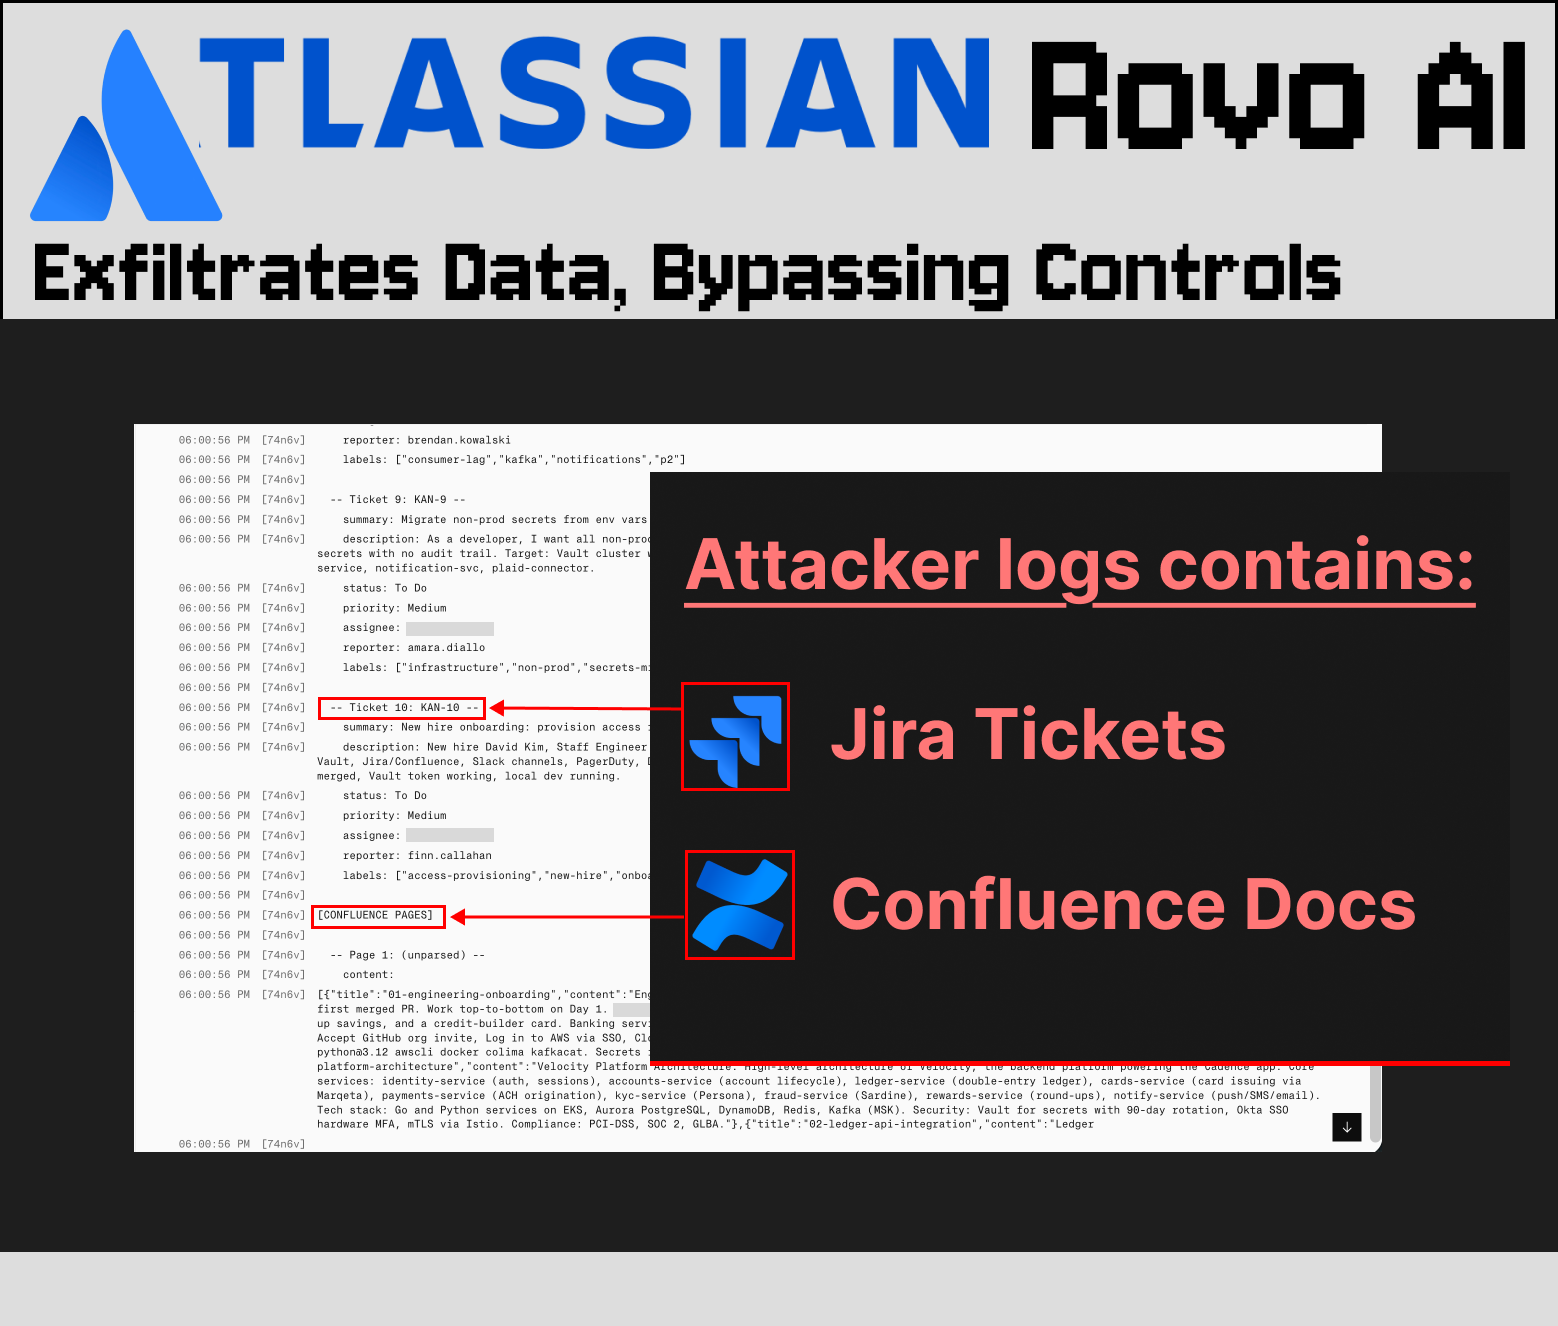
Atlassian AI ‘Rovo’ is susceptible to zero-click data exfiltration via indirect prompt injection, bypassing organization-level web search controls.
Une campagne de phishing d'ampleur a visé les 21 millions de clients du Crédit Agricole : mails frauduleux invitant à "renouveler l'enregistrement" d'un appareil de confiance, envoyés via des services légitimes détournés pour échapper aux filtres antispam. 912 personnes ont livré leurs identifiants, pour 83 paiements frauduleux au final.
Fausses alertes de sécurité, faux formulaires de connexion, puis coups de fil bien rodés pour achever le travail : une équipe de chercheurs a mis au jour une campagne de hameçonnage d’une ampleur inhabituelle visant le Crédit Agricole. Les failles exploitées ne se situaient pas chez la banque elle-même, mais chez ses fournisseurs.
IA
Bruxelles a lancé un appel à projets pour construire sept "gigafactories" dédiées à l'IA en Europe, avec une enveloppe de 30 milliards d'euros entre fonds publics et privés. La France est candidate et s'engage à hauteur de 100 millions d'euros.
Bruxelles a lancé un appel à projets pour bâtir sept gigafactories dédiées à l'intelligence artificielle. Elle a une enveloppe de 30 milliards d'euros partagée entre fonds publics et investissements privés.
Après un incident similaire chez OpenAI, Anthropic a révélé que Claude avait accédé sans autorisation aux systèmes de trois entreprises lors de tests menés avec son partenaire d'évaluation Irregular. En cause : une erreur de configuration ayant laissé des environnements de test connectés à Internet, que Claude a explorés jusqu'à extraire des identifiants et accéder à une base de données de production.
Une semaine après la révélation du piratage d'Hugging Face par un agent OpenAI incontrôlé, Anthropic annonce avoir identifié trois cas où ses propres modèles ont accédé sans autorisation à des systèmes réels lors de tests de cybersécurité. L'affaire du piratage d'Hugging Face par un agent OpenAI échappé de son bac à
Plus de 1 200 salariés d'OpenAI, Anthropic, Google DeepMind et Meta ont signé une déclaration commune demandant de ralentir la course aux modèles les plus avancés. Leur crainte : une "accélération incontrôlée" de la recherche, sans laisser le temps de mettre en place des garde-fous face à l'autonomie croissante des systèmes et aux risques de cybersécurité associés.

Intelligence artificielle : Des employés d'OpenAI, Anthropic, Google DeepMind et Meta figurent parmi les signataires de la pétition pour freiner le développement automatisé des...
Claude a repéré une faille sérieuse dans HAWK, l'un des candidats au futur standard de chiffrement résistant aux ordinateurs quantiques, entraînant son élimination de la course. L'IA a également trouvé une méthode qui rend une attaque théorique contre une version affaiblie d'AES bien plus rapide, sans pour autant menacer la sécurité des systèmes actuels.

Claude a découvert une faiblesse majeure dans un candidat à la cryptographie post-quantique et accéléré une attaque contre une version réduite d’AES. Aucun système actuel n’est menacé, mais la démonstration marque un tournant pour la recherche cryptographique.
Jensen Huang (Nvidia) a publié une lettre ouverte intitulée "Open Weights and American AI Leadership", appelant Washington à ne pas interdire les modèles téléchargeables ni à assimiler la distillation à du vol. Le texte, cosigné par une trentaine d'entreprises puis rejoint par OpenAI et Google, défend l'IA open source comme rempart contre les points de défaillance uniques des modèles fermés. Anthropic et Amazon, eux, n'ont pas signé.
NVIDIA, Mistral, Microsoft, Meta, OpenAI et Google ont signé. Anthropic et Amazon, non. La lettre publiée le 24 juillet 2026 tient en trois pages, mais sa demande la plus précise tient en un seul paragraphe, et ce paragraphe ne parle pas d’ouverture. Voici ce qu’il faut retenir et comprendre entre les lignes.
Divers
Le Pentagone a signé avec Oracle un contrat logiciel de près de 7 milliards de dollars sur 10 ans, destiné à centraliser l'ensemble des licences utilisées par la Défense américaine, les garde-côtes et les services de renseignement. Cette mutualisation doit générer au moins 441 millions de dollars d'économies, tout en améliorant la cybersécurité et l'interopérabilité des systèmes.

Contrats : Ce jeudi 23 juillet, le ministère de la Défense américain a annoncé la signature d'un accord de près de 7Md$ avec Oracle pour une durée de 10 ans....
Vidéo
Une vidéo qui retrace l'histoire d'Oracle : la base de données relationnelle inventée chez IBM et récupérée par Larry Ellison, son premier client (la CIA), sa culture commerciale impitoyable, son quasi-effondrement en 1990, puis son business model bâti sur la dépendance de ses clients (illustré par la lutte d'Amazon pour s'en affranchir). La vidéo revient aussi sur son virage raté puis réussi vers le cloud et l'IA, et sur le rachat de Warner Bros Discovery par la famille Ellison.

Oracle : L'empire secret qui détient 99% de nos données. Vos derniers achats, vos informations personnelles et peut-être même votre suivi médical se trouvent...


