Au programme des liens intéressants de ces deux dernières semaines : de l'IA, du dev, pas mal de sécurité et un peu de réseau. Bonne lecture !
IA
Selon le rapport Octoverse 2026 de GitHub, plus de 40% des pull requests ouvertes en septembre démarraient avec un premier jet rédigé par un agent IA, contre 17% en mars. Les volumes ont aussi explosé : 34,3 milliards de commits et 1,3 milliard de PR fusionnées sur un an.

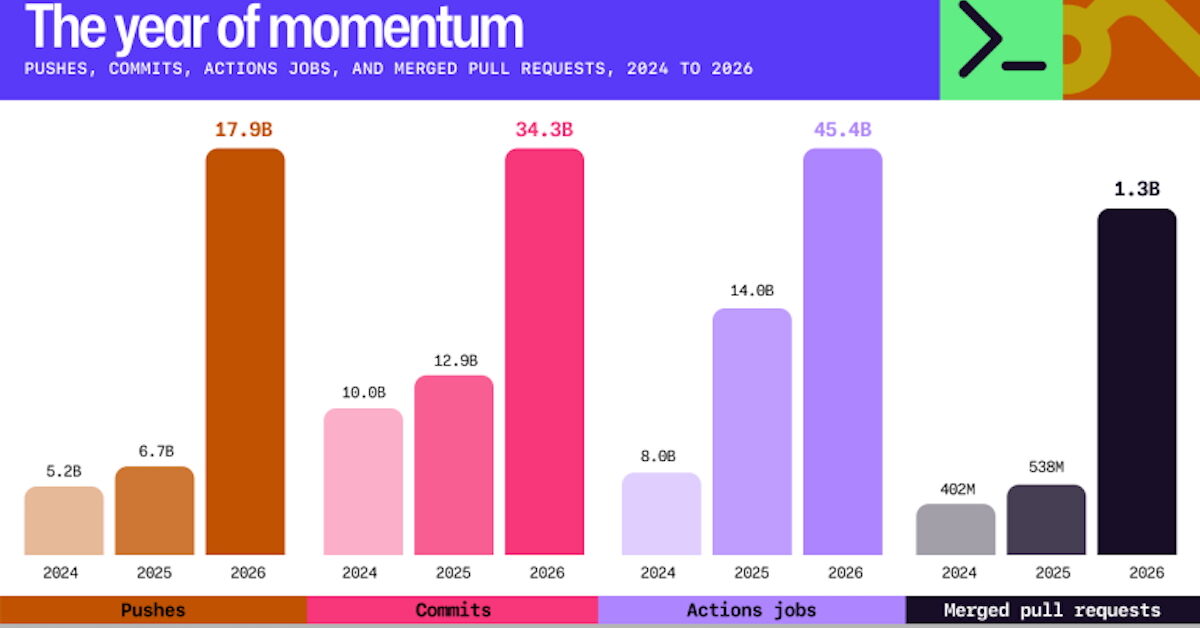
Le rapport Octoverse 2026 de GitHub mesure une bascule nette vers le travail avec des agents IA, sur fond de volumes records.
L'équipe Claude Code explique comment elle a automatisé l'essentiel de sa code review, alors que Claude écrit environ 90% du code. Vérifications avant PR, revues IA et sécurité bloquantes, validation humaine selon le niveau de risque, feature flags et rollback rapide : les PR fusionnées ont plus que doublé, et la part de reverts a baissé de plus de 40%.
How do you review code at the volume agents produce it? On the Claude Code team, once we had high coverage and deep reviews, we started optimizing for the minimum amount of human review time that doesn't raise reverts or incidents.
Stripe va racheter OpenRouter, le service qui donne accès à plus de 400 modèles d'IA via une seule API, pour 7,5 milliards de dollars.

Stripe agreed to buy AI model router OpenRouter for $7.5 billion, per the New York Times, after outbidding Databricks and beating its May valuation 6x.
Pendant près de deux semaines, le modèle GLM 5.3 proposé par Cloudflare a pu glisser dans ses réponses des morceaux de requêtes envoyées par d'autres utilisateurs. L'alerte a été donnée début septembre par un chercheur externe, et Cloudflare a publié le 26 octobre le détail de l'origine du problème.
Pendant près de deux semaines, le modèle GLM 5.3 proposé par Cloudflare a pu glisser dans ses réponses des morceaux de requêtes envoyées par d’autres utilisateurs. L’entreprise a détaillé le 26 octobre l’origine de cette faille. L’alerte a été lancée le 8 septembre 2026. Ce jour-là, un chercheur en sécurité externe
Une tribune qui s'attaque aux projets de loi américains obligeant les bots à révéler leur identité. Pour les auteurs, ces textes ne réduisent pas la charge que le scraping IA fait peser sur les serveurs, et ils risquent de freiner les journalistes, chercheurs et archivistes qui scrapent de façon anonyme.
Policymakers should resist treating anonymity as something wrong in and of itself, argue Lila Bailey and Tess Vartanian.
Dev
GitHub lance en preview publique un « package firewall » pour npm. Il se place entre vos runners Actions ou vos agents de code et le registre, puis bloque les malwares connus, les versions vulnérables ou les nouveaux scripts d'installation, selon les règles définies.
GitHub has announced that it's introducing a new package firewall as a preview to block installation of suspicious npm packages during installation time.
Que se passe-t-il si le registre de paquets est compromis ? Sur 25 gestionnaires de paquets testés, seuls Go et vcpkg vérifient systématiquement l'intégrité de ce qu'ils téléchargent. npm ou Cargo ne le font qu'avec un lockfile, et Composer ne vérifie rien du tout.

I tested 25 of the most popular package managers to check whether they detect a compromised package repository injecting malicious code into legitimate packages. Only two verified the integrity of every package they downloaded.
Un contributeur au compilateur Rust explique pourquoi 2026 est une année importante pour le langage : plusieurs gros chantiers lancés il y a des années aboutissent enfin, et la compilation devrait devenir nettement plus rapide.
Matyáš Racek's blog
Sécurité
Vous l'avez sûrement déjà vu passer, mais deux failles critiques (CVE-2026-109618 et CVE-2026-109619, notées 9,2) permettent d'exécuter du code à distance sur PHP, de la version 5 à la version 8. Les correctifs d'urgence ont été avancés au 21 octobre après une fuite.
L'équipe de sécurité de PHP annonce la publication imminente de mises à jour pour corriger deux vulnérabilités critiques qui pourraient toucher des millions de sites web. L'alerte a été précipitée par
Le 19 octobre, les archives des versions 0.11.0 à 0.15.0 de la CLI d'OVHcloud ont été remplacées par des binaires conçus pour voler identifiants et clés API, via le compte GitHub compromis d'un contributeur.
Suite à la compromission d'un compte GitHub, des versions piégées de la CLI d'OVHcloud ont été brièvement distribuées. Elles contenaient un malware conçu pour dérober des identifiants et clés API.
Une faille vieille de 16 ans (CVE-2026-97631, notée 9,5) touche EDK II, la base de code UEFI open source reprise par AMI, Insyde ou Phoenix. Un dépassement de tampon dans le traitement des paquets ICMP permet de faire planter un serveur ou d'exécuter du code avant le démarrage de l'OS.
Branle-bas de combat chez les principaux fournisseurs de firmwares UEFI. Une faille critique dans EDK II permet à un attaquant d'exécuter du code malveillant avant même le chargement du système d'exploitation. Le nombre de serveurs concernés demeure inconnu, mais la diffusion de ce code pourrait imposer des vérifications et des mises à jour à très grande échelle.
Suite du piratage de Binance : le Conseil de sécurité d'Arbitrum a bloqué en urgence environ 30,5 millions de dollars en ETH et ARB liés à l'attaque.

Le Security Council d'Arbitrum a gelé 74,6 millions d'ARB et 8 425 ETH issus du piratage de Binance, soit 30,5 millions de dollars. Détails de l'opération.
Interpol et les polices de vingt pays africains ont démantelé 10 909 réseaux cybercriminels et procédé à 1 462 arrestations. Plus de 105 millions de dollars ont été récupérés.
Dans des centres d’appels ougandais, des escrocs suivaient des textes écrits d’avance pour convaincre des retraités, surtout en Asie, de placer leur épargne sur de fausses plateformes. Avec l’opération Serengeti III, Interpol a coordonné l’arrestation de 1 462 suspects dans 21 pays et le démantèlement de 10 909 réseaux malveillants.
Plus de 100 millions de dollars de matériel destiné à des datacenters IA ont été volés depuis juin, à l'aide de comptes de transporteurs piratés, d'identités de chauffeurs usurpées et de signaux GPS falsifiés.

Depuis juin 2026, des réseaux criminels organisés ont dérobé pour plus de 100 millions de dollars de matériel destiné aux centres de données, en utilisant des comptes de transport piratés, de fausses identités de chauffeurs et la falsification du signal GPS pour intercepter des cargaisons de grande valeur. Ces vols mettent en évidence la manière dont les criminels combinent cyberattaques et braquages physiques sur autoroute pour semparer de matériel valant des millions de dollars. Certains exp...
Réseau
Quad9 cessera de servir les internautes en France à partir du 24 novembre, après une décision de justice. Si vous utilisez 9.9.9.9, pensez à changer de résolveur.

Vous utilisez le DNS 9.9.9.9 ? Le 24 novembre 2026, Quad9 cessera de servir la France plutôt que d'appliquer un blocage judiciaire. Voici ce que l'on sait.
LinuxFr revient sur le fonctionnement de la résolution DNS et compare les options : résolveur du FAI, public, associatif ou interne.
Et toi, tu résous comment tes requêtes DNS ?
Orange a éteint son réseau 2G en métropole le 20 octobre. Les smartphones ne sont pas concernés, mais environ 1,7 million d'appareils (alarmes, ascenseurs, ...) doivent migrer. SFR et Bouygues Telecom suivront en novembre et décembre.
C'est un petit clic pour un opérateur mais un grand débranchement pour l'histoire des télécoms. Le réseau 2G, celui qui a vu naître le SMS et les premiers téléphones à clapet, n'est plus chez l'opérat
Divers
Les députés ont adopté de justesse (11 voix contre 10) un amendement au budget 2027 qui crée une taxe de 5,5 centimes par gigaoctet envoyé aux internautes français, à la charge des entreprises qui émettent ces données. Rien n'est encore définitif, mais la facture pourrait finir par se répercuter sur les abonnements.
L’Assemblée nationale vient d’adopter un amendement instaurant une taxe de 5,5 centimes sur chaque gigaoctet de données transmis aux internautes français. Si la mesure venait à entrer en vigueur, les fournisseurs de contenus devraient passer à la caisse, avec un risque de répercussion sur le prix de nos abonnements.
Le scandale Cambridge Analytica rattrape Meta : un juge du Nouveau-Mexique l'a condamnée à 25 milliards de dollars pour avoir trompé ses utilisateurs sur la protection de leurs données. Meta compte faire appel.
Huit ans après, le scandale Cambridge Analytica colle encore à la peau de Meta. L’entreprise se voit infliger l’une des amendes les plus lourdes de l’histoire des États-Unis.